Author: Mattias Jadesköld
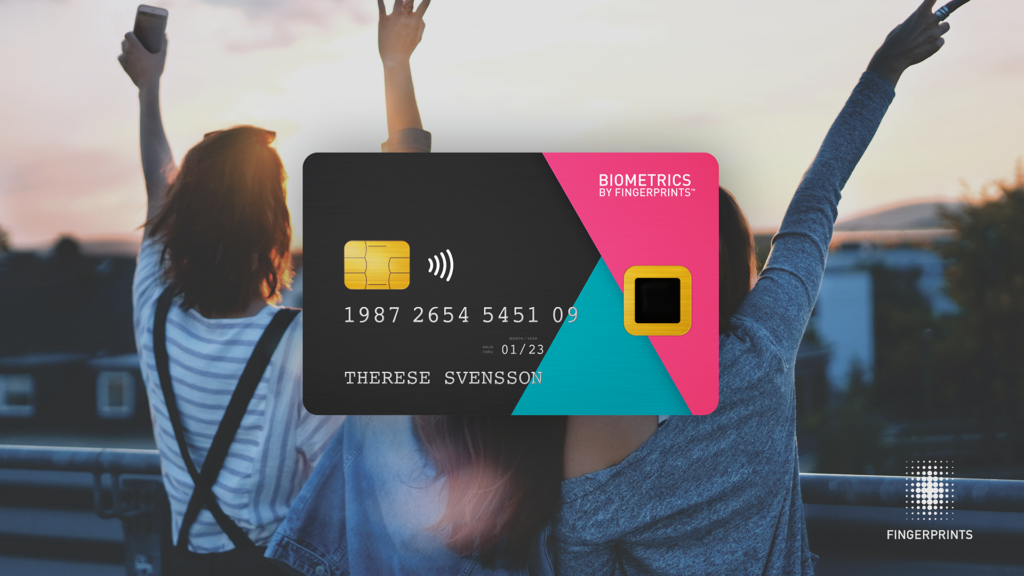
Avsnittet: #101 – Biometri med FingerprintsInspelat: 2020-11-20 (publicerats 2020-11-22)Deltagare: Erik Zalitis, Mattias Jadesköld och Christian Fredriksson (VD, Fingerprints) Svenska Fingerprints leder det globala utvecklingsarbetet gällande biometrisk teknik. Christian Fredriksson drivs av att kunna erbjuda säkrare lösningar som dessutom är enklare att använda för alla. Han har bakgrund i både Nokia och F-Secure. Hur fungerar betalning […]
Bakgrund I IT-säkerhetspoddens avsnitt tillsammans med PA Prabert (Vice Koncernchef) och MySafety försäkringar kom givetvis snabbt in på ID-kapningar och bedrägerier eftersom det är något som försäkringsbolaget forskar i. Årligen släpps en rapport i ämnet och trenderna är tydliga. MySafety försäkringar bildades 1999 och har specialiserat sig kring försäkringar och just ID-kapningar. 2007-2008 började företaget titta noggrant på ID-kapningar på nätet och hur problemet […]
I IT-säkerhetspoddens tredje, och sista, är Linus Karlsson (Security Specialist) från Debricked med oss och pratar om när det gått snett I verkligheten. Riskerna att inte uppdatera Open Source och beroende applikationer Ett vanligt fenomen är dåliga rutiner på att uppdatera sin mjukvara (eller dependencies som det benämns i avsnittet). Linus tar fallet med Equifax som exempel. Equifax är ett stort kreditupplysningsföretag I USA som drabbades av en läckage där 145 miljoner människors information läckte. Ungefär hälften av USAs befolkning. Information som namn, adresser och körskortsuppgifter läckte. Grundorsaken berodde på att Equifax nyttjade ett bibliotek, som är väldigt vanlig, som heter Apache struts. Biblioteket används för att skapa webtjänster baserat på Java. Trots att Equifax upptäckte […]
I IT-säkerhetspoddens andra specialavsnitt är Emil Wåreus (Head of Data Science på debricked) tillbaka. Den här gången pratar vi om hans favoritämne – machine learning. Att nyttja Maskininlärning har på sista tiden blivit betydligt billigare och det finns ramverk att arbeta med som kan tillämpas till sin mjukvara. Säkerhetsföretaget debricked hanterar extremt mycket data i sitt analysverktyg för att identifiera sårbarheter i open source. Därför används maskininlärning för att processa all information. Maskininlärning inte samma sak som AI Emil har tidigare byggt robotar (eller autonoma […]
Affärsmodell med Open source Allt fler företag väljer att skapa mjukvara baserat på öppen källkod (Open source). I IT-säkerhetspoddens avsnitt pratar vi med Emil Wåreus Head of Data Sience på debricked om risker kopplat till öppen mjukvara och statistik (eller fun facts). Statistiken är viktig att förstå för att välja rätt öppen källkod och hur komplext det kan vara för att undvika säkerhetsrisker. Öppen källkod kan jämförs som en […]
I avsnitt nummer 45 tar vi oss an begreppet SQL Injection. Jag och Erik verkar gilla den här sårbarheten, eftersom förutom avsnittet, finns ju Eriks bloggartikel i ämnet här. I avsnittet pratar vi om ”OWASP Top Ten Project” och den är ju intressant att kika på. – länk. Och så nämner vi lite fakta – […]
I avsnitt 31 om id-kapning pratar vi om Identitetsintrång och begreppet beskrivs på många olika vis från olika källor. Polisens sida om identitetsintrång har en hyfsat bra punktlista på åtgärder för att skydda sin identitet men behöver kompletteras med några andra saker: Lita på din dator om du ska göra internetköp Lita på sidan du […]
Veckans avsnitt uppkom efter att jag och Erik snackade om valet efter eu.-valen och Eriks blogginlägg i ämnet. Vi pratar om utmaningen med elektronisk röstning jämfört med hur systemet är uppbyggt idag. En del är spårningen kring pappershanteringen vilket en del menar kan lösas med blockchain-teknik – (läs här en intressant artikel i ämnet). Är […]
I veckans avsnitt pratar vi Kill chain, eller snarare Cyber kill chain. Begreppet finns beskrivet på många olika vis men har egentligen ETT huvudsyfte – att beskriva hur en organiserad attack går till. Jag tycker att beskrivningen på från den här bloggen är helt okej även fast vi inte håller med helt, framförallt inte Exfiltration […]
I veckans avsnitt pratar vi att NIST förkastat sina gamla rekommendationer med komplicerade lösenord som som regelbundet behöver bytas till någonting helt annat. Det är längden på lösenordet som är avgörandet och inte hur många gånger man byter a mot @. Lösenord i all ära men är det inte lite omodernt att logga in överallt […]