Blog
Page: 28
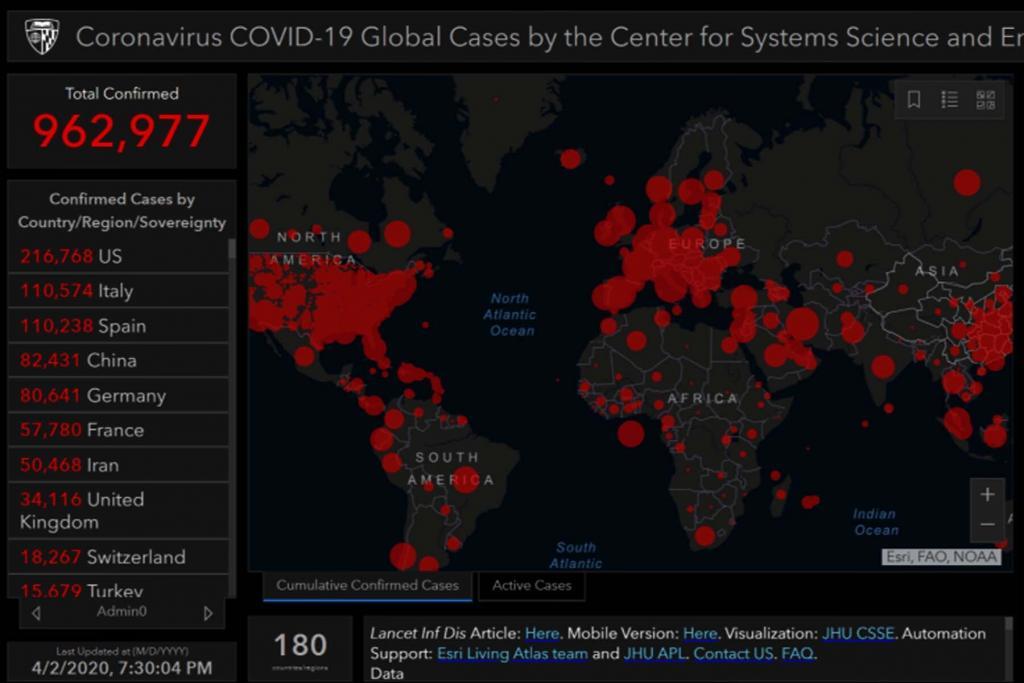
I detta avsnitt pratar vi vidare om det som händer nu. För vartefter veckorna går i isolering och social distans så dyker nya attacker upp. Phishingmail som lovar donationer till välgörande ändamål i pandemins kölvatten, routrar som attackeras och omdirigerar trafik till websidor med skadlig kod och webbsidor med coronainnehåll har exploderat (och många med […]
I dagens avsnitt pratar vi med Björn Sjöholm från seadot som är en Cyber Security Entrepreneur med anledning av den FOKUS-kväll Björn höll för Sig Security. VI går igenom de certifieringar som finns att ta inom IT-säkerhet. Vad krävs för att ta en sådan och vilka ska man välja beroende på sin nuvarande roll? Givetvis […]
I Coronavirusets tid, rekommenderar Folkhälsomyndigheten att alla som kan, ska jobba hemifrån. Men när nästan hela svenska befolkningen flyttade kontoret till hemadressen tog det inte lång tid innan t.ex. samarbetsverktyget Microsoft Teams led av belastningsproblem. Vårt nya beteende i karantän har verkligen ställt mycket på sin spets. Hur säkert är det egentligen att arbeta hemifrån?Hur […]
I vårt trejde specialavsnitt tillsammans med Debricked pratar vi givetvis vidare om Open source, men den här gången tillsammans med Linus Karlsson. Vi diskuterar hur illa det gått genom åren när man inte haft koll på sin öppna källkod. Lyssna gärna på de tidigare avsnitten vi gjort tillsammans med Debricked som handlar om maskininlärning och […]
Svenska polisen har givetvis höga krav på sig att förstå säkerhet. Vi har mött Christoffer Strömblad som jobbar på polisen med att försvara system av nationellt intresse. Han driver också en egen populär blogg, håller föredrag och arbetar brett och djupt med IT-säkerhet. Samtalet handlar om polisens roll i ett samhälle där cyberbrottslingar blir allt […]
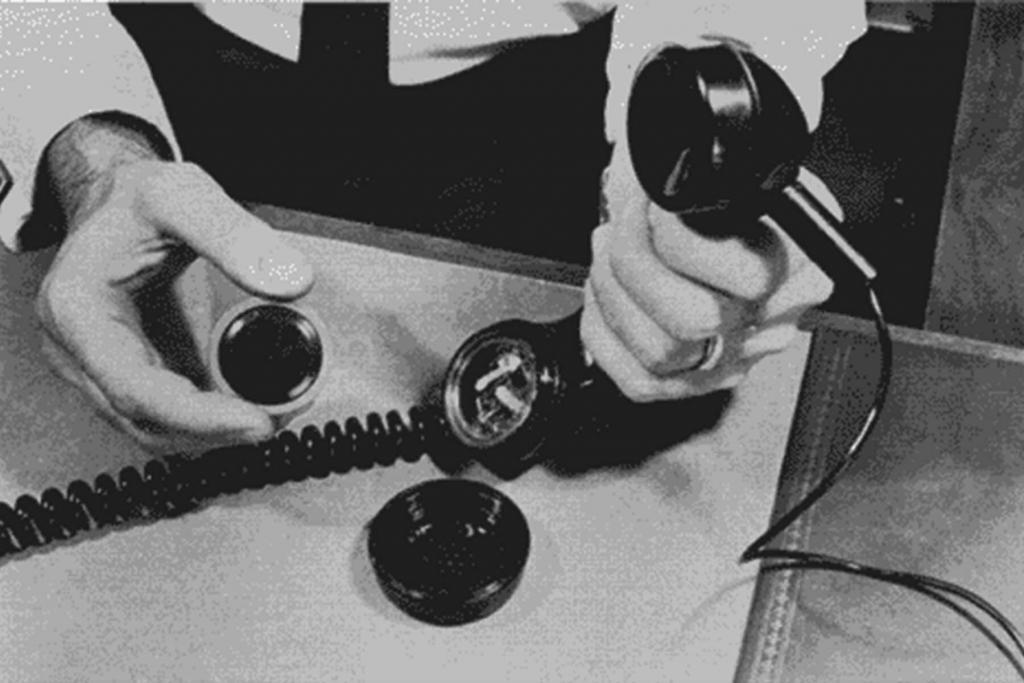
Att myndigheter tillåts installera trojaner i mobiltelefoner har blivit ett hett samtalsämne den senaste tiden eftersom Polisen och SÄPO har just fått detta godkänt från och med april 2020. Men fenomenet är inget nytt utan har till exempel används av Tyska myndigheter med så kallad Bundestrojanen. Kontroversiellt och kränkande eller bara ett mer modernt sätt […]
När medborgarna i den Filippinska staden Manilla vaknade upp och startade sin dator hade de fått ett kärleksbrev från sina bekanta med titeln I love you. Mailet visade sig vara en mask som förstörde alla datorer i dess väg och spreds så snabbt som aldrig tidigare skådats. ILOVEYOU eller LOVEBUG var den första skadliga koden […]
Peter Sunde var en av tre bakom fildelningssajten The Pirate Bay och i detta avsnitt berättar han om vägen som ledde dit, åtalet och tiden i fängelse. Det fria ordet är viktigt för Peter och har varit som en röd tråd i allt han utvecklat. Vi kommer också in på var gränsen går för det […]
I IT-säkerhetspoddens andra specialavsnitt är Emil Wåreus (Head of Data Science på debricked) tillbaka. Den här gången pratar vi om Emils favoritämne – machine learning (ML). Säkerhetsföretaget debricked hanterar extremt mycket data i sitt analysverktyg för att identifiera sårbarheter i open source. Därför används maskininlärning för att processa all information. Vi pratar om begreppsförvirring mellan ML och AI, matematiska algoritmer och smarta tips hur man ska tillämpa maskininlärning. Avsnittet finns skrivet här i sin helhet.
Stulna identiteter och information är vardagsmat numera, men varför stjäls dessa? Och vad är syftet? Dagens avsnitt tar upp några kända svenska läckor samt en amerikansk variant där en vietnames har uppgett sig för att vara privatdetektiv i syfte om att stjäla information som sedan paketeras på dark net som Fullz.