Blog
Page: 27
I dagens avsnitt tar vi lärdom av tidigare misstag kring säkerhetstekniker och varför, förutom att de är gamla, man ska undvika dessa. Erik radar upp tre varningsflaggor som man kan ha i bakhuvudet när man gör sina tekniska val. Sen drar duon igång med en lista på olika misstag som gjorts sedan 90-talet. Show notes […]
Tor project är en organisation som utvecklats för att dölja personers internetsurfande såsom beteende och geografiska plats. Användarna använder en Tor browser och ofta linuxdistribtutionen Tails. I detta avsnitt diskuterar vi om hur anonyma användarna egentligen kan är eftersom redan 2013 avslöjade Edward Snowden hur infiltrerat nätverket är av NSA. Show notes här:https://www.itsakerhetspodden.se/show-notes-for-79-anonym-med-tor-och-tails/
Papper och pärmar samlar damm medan informationen digitaliseras och blanketter ersätts av appar och system som gör det enkelt att beställa tjänster eller interagera med hela samhället.
Uppenbart ställer det stora krav på både dagens samhälle där allt är uppkopplat och drömmen om självkörande bilar och digitala städer snart blir en realitet. I samarbete med SIG Security, talar vi med Pernilla Rönn från Combitech som belyser denna spännande men farliga nya värld vi har störtat rätt in i.
Idag har vi PA Prabert som är vice koncernchef på mySafety försäkringar med oss i IT-säkerhetspodden. I detta avsnitt som är ett samarbete med mySafety försäkringar ska vi titta närmare på den studie som mySafety gjort gällande nät bedrägerier och bland annat den senaste trenden. Vi pratar ID-kapningar, identitetsstölder och näthat. Att detta i ett […]
Efter många attacker där hackare lurat användare att acceptera förfalskade certifikat, är det dags att börja se efter bättre metoder att bevisa för användaren att siter de går till tillhör rätt organisationer. Runt hörnet finns DANE eller DNS-based Authentication of Named Entities som lovar bättre garanterad kryptering och säkrare epost. Mattias är ledig, så denna […]
Det kan verka märkligt, men det finns en hel del likheter mellan en epidemi och fullskaliga attacker mot Internet. Anders Sandberg, framtidsforskare vid Oxford, deltar denna vecka över en raspig konferensförbindelse och samtalet handlar om Sveriges Corona-hantering, varför virus sprider sig så snabbt, vad Internet kan lära av detta, framtidens ”levande skadliga kod” på nätet […]
Man kan tycka att fängelsestraff borde stoppa en it-brottsling som Hope Olusegun Aroke, men detta visade sig bara vara ett nytt kapitel i hans karriär på brottets bana. Förutom hans historia, talar vi om Nigeriabrev, hur en ”kriminell hjärna” tänker och kommer även in på Spamhaus lista på kända spammare. Show notes här:https://www.itsakerhetspodden.se/show-notes-for-74-nigeriabrev-fran-fangelset/
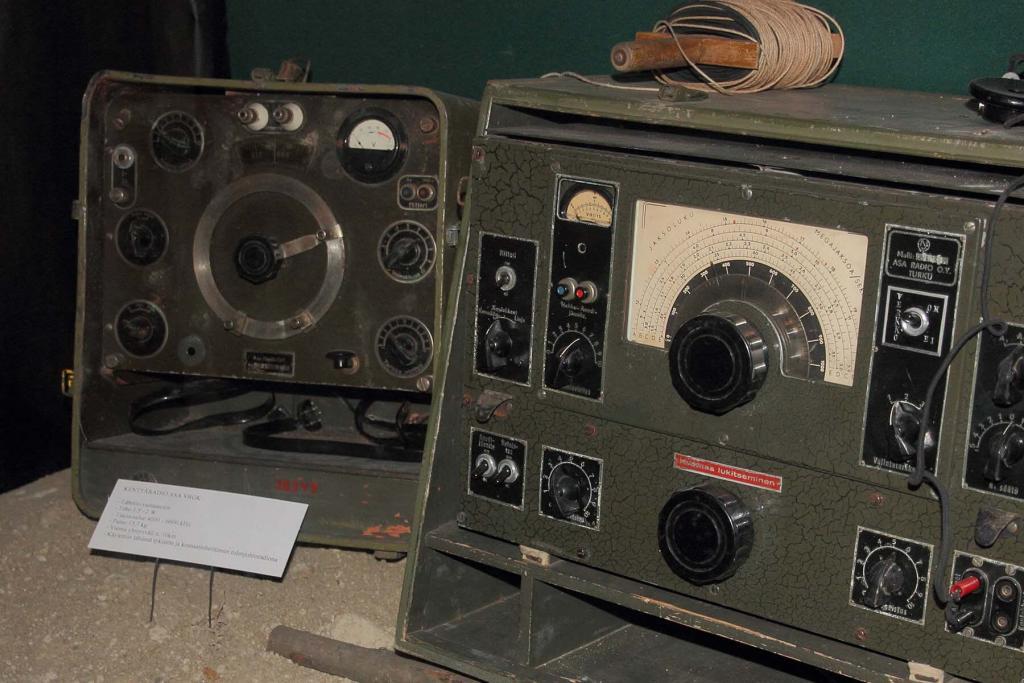
Är historien om Israels hackade radiokommunikation sann eller propaganda från Hizbollah? Oavsett är historien spännande och därför tar vi upp hur det hela gick till i dagens avsnitt av IT-säkerhetspodden. Hur lyckades man göra avlyssningen möjlig och om det är rimligt att anta att historien är verklig. Diskussionen landar till sist i frågan om den […]
Penetrationstester är kraftfulla metoder för att hitta säkerhetsproblem med IT-miljöer, men det finns mycket att tänka på – både för testare och de som beställer dem. I detta avsnitt har Mattias och Erik har samlat ihop nio av de vanligaste felen som begås när man försöker utföra dem och hur man undviker dem. Klicka på […]

I detta specialavsnitt intervjuar vi tillsammans med Kent från SIG Security IT-ansvarig Jesper Särnholm från Addtech. Det började med ett tidigt samtal till Jesper om att mailsystemet hade slutat fungera. Och snart stod det klart att det inte var ett helt vanligt systemfel utan en organiserad och riktad attack. Lyssna på Jesper som tar oss igenom händelseförloppet och avslutar med några viktiga lärdomar.