Blog
Page: 31
vsnittet tar vi ett snack med David Jacoby som är forskningschef på Kaspersky, talare och mannen bakom Lisbeth Salander (i alla fall rådgivare så hennes hackande i boken blir trovärdigt).
Mattias och Erik pratar SQL Injection, en attack som tog sin form runt 1998. Då, när webbsidor blev mer avancerade med databasstruktur istället för rena webbservrar, lyckades hackare avbryta frågor till databasen genom att skicka sin egna frågor och på så vis få ut information om systemet. Vad är SQL injection? Hur stoppar man den? […]
Vi tar ett snack med Katarina Stensson från Piratpartiet och börjar intervjun med var de står idag nu när det gått några år sedan de hade representater i EU-parlamentet. Vi pratar också om Piratpartiets syn på delning av kultur, cyberförsvar och integritet. Och just det sistnämnda – är inte det lite överspelat nu med lagar […]
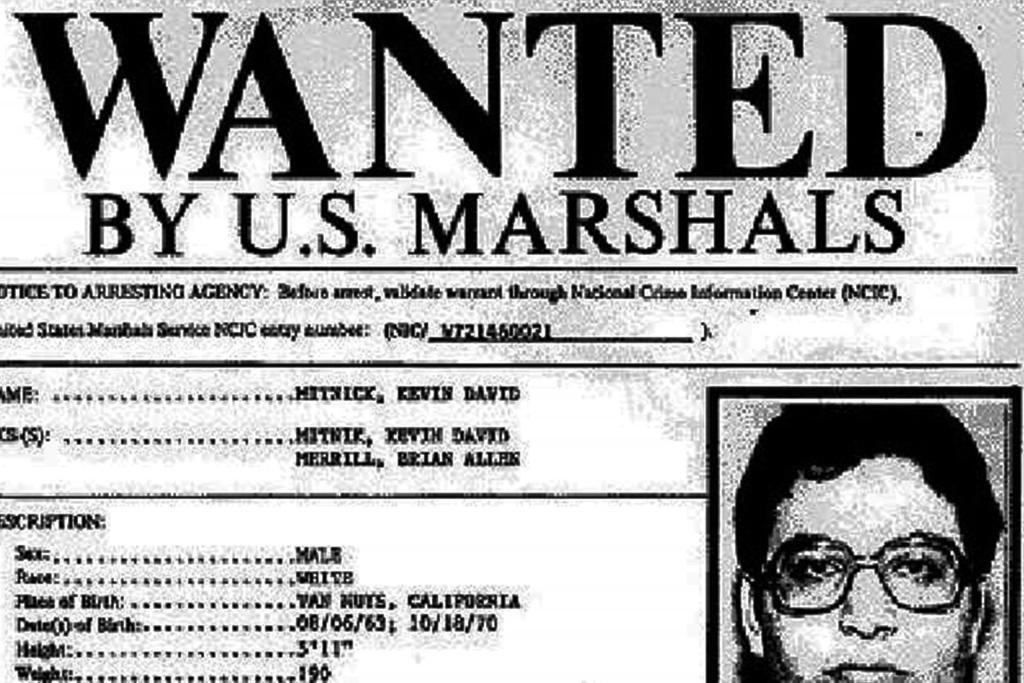
Idag är Kevin Mitnick säkerhetskonsult och talare som turnerar, likt en rockstjärna, över hela världen och sprider budskap inom säkerhet. Men den amerikanska 56-åringen har ett förflutet som världens mest kända hackare eftersom han under 80 och 90-talet hackade otroligt många system och gäckade FBI under årtionden. Men vad är drivkraften bakom hans besatthet av att […]
Att härda ett system innebär att höja grundnivån för sitt system eller plattform. I veckans avsnitt går vi igenom historien, varför man härdar och smarta tips men även risker. Som vanligt lite stickspår och den här gången om Netscape, Xbox och ICAs betalkort. Vi pratar om Center for Internet Security baseline (eller benchmark) och dessa kan […]
Vi sätter oss ner med Kent Illemann och Martin Bergling från Sig Securitys styrelse och pratar säkerhetsläget. Det finns en hel del spännande saker som händer i höst och roliga säkerhetstips (som Säkerhetskryssning 2020 – riktigt populär så skynda att boka på https://dfs.se/pa_gang/sakerhetskryssning-2020/). Vad gäller FOKUS-kvällar finns det en hel del intressanta ämnen som vi […]
IT-säkerhetspodden tar ett snack med säkerhetsprofilen Jonas Lejon och går igenom hans tankar kring säkerhetsläget. Jonas är en känd bloggare så vi börjar resonera kring syftet med bloggen kryptera.se, därefter diskuterar vi svagheterna hur Sverige står rustat mot en cyberattack från främmande makt. Och hur lyckades han egentligen komma med i Facebooks hall of fame […]
Att hålla något hemligt borde ju anses vara säkert. Eller? I dagens avsnitt djupdyker vi i begreppet Security by obscurity och varför just hemligheter, och att hitta på egenheter, kan vara riktigt dålig säkerhet. Bygga säkerhet är ett svårt uppdrag. Man kan antingen göra en lösning som står emot hackare eller skapa något som man […]
Mattias och Erik river av hösten med att testa krypterad lagring från Kingston. Vi har två enheter – DataTraveler 2000 och IRONKEY d300s. Vi djupdyker i hårdvaran, prestandan och givetvis säkerheten. Och står de pall mot en Brute Force attack? Några småfel slinker med när man kommer igång så här kommer lite förtydligande. Vi menar MB/s […]
Sommaren går mot sitt obönhörliga slut och ”Veckan som gått” lämnar snart över till den ordinarie IT-säkerhetspodden. Detta är det sista avsnittet för sommaren och nästa vecka är Mattias tillbaka och då blir det som vanligt igen. Men denna vecka noterar vi alla fall att Darpa vill säkra eröstningen, Spectre spökar igen, Huawei räddar skinnet […]