Blog
Page: 9
Eric Stenberg berättade under en av SIG Securitys FOKUS-kvällar om hur vi kan bygga en verksamhet och med tillhörande system skapa en motståndskraft. I detta avsnitt ger Eric sin bild av hur en verksamhet bör prioritera bland sina verksamhetsgrenar när det katastrofen inträffar. Processer, människor och teknologi – alla är viktiga infallsvinklar för att bygga […]
Under 50-talet började en subkultur gro som som hade en frekvens som gemensam nämnare. Den fyrstrukna oktaven E med frekvensen 2600 Hz visade sig kunna hacka telefonisystemet. Då var det ett enkelt telefonisystem men som senare skulle komma att utvecklas. Och så gjordes även den så kallade ”Phreaking-scenen”. Den blev till en sport som gick […]
Höstens första podd från SIG Security är här! Som vanligt bjuds det på ett aktuellt ämne från en av föreläsningarna under en FOKUS-kväll. Det är Ronny Engelin som beskriver SBOM och hur det påverkar leverantörer som arbetar i öppen källkod. De kommande EU-reglerna i CRA (Cyber Resilience act) skall värna konsumenternas säkerhet avseende digitala produkter. […]
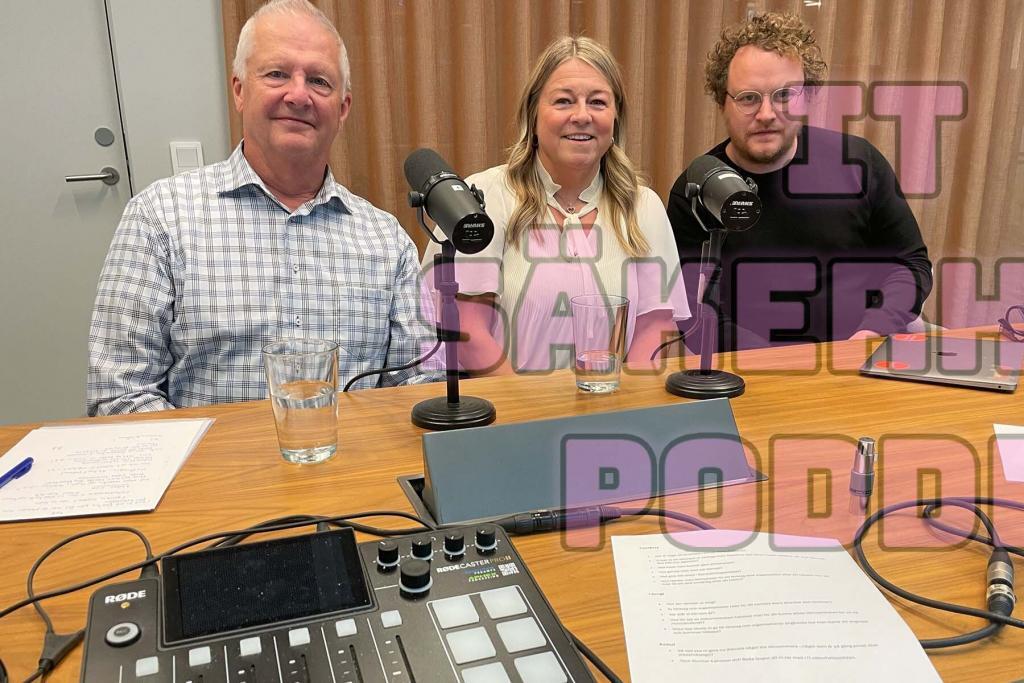
I detta avsnitt gästas IT-säkerhetspodden av Gunnar och Beda (Kyndryl) för att diskutera hur man förbereder för en stor krasch och hur man ska arbeta för att ta sig tillbaka i normalläge. Det är inte bara det tekniska arbetet som är viktigt utan människornas arbetssituation. Gunnar Karlsson är resilience-ansvarig och Beda Grahn är VD på […]
Mattias och Erik är tillbaka efter sommarlovet och går igenom händelserna i sommar som bland annat präglats av Crowdstrike som fick Windowsdatorer att blådumpa. I övrigt tittar duon på koncptet SASE och särskilt teknikområdet SSE. Ja, det blir en orgie i förkortningar men det är ett spännande område som rekommenderas att titta närmare på under […]
Björn Andersson (Truesec) kontaktade Mattias och Erik och tyckte att ämnet Sårbarheter behöver djupdykas. Och det kan man verkligen inte säga emot. Antalet sårbarheter har ökat under 2022 och 2023 och attackerna blir vanligare och betydligt snabbare mot sårbara system! Så, om man ansvarar för en IT-miljö som har datorer, servrar, plattformar, utevcklad kod och […]
Björn Sjöholm (Seadot) talade om Cyber Resilience Act under en FOKUS-kväll hos SIG Security. Detta avsnitt bygger på just den presentationen. Cyber Resilience Act (CRA) – vad är det egentligen? De kommande EU-reglerna i CRA ska värna konsumenternas säkerhet avseende digitala produkter. Men vad innebär detta för företag och leverantörer? Kraven på säkerhet i produkter, […]
Nu när Sveriges nationaldag var för några dagar sedan passar Erik och Mattias på att titta på Sveriges relation med … techjättarna och deras datacenter-byggen. För nyligen stod statsministern stolt bredvid Microsofts ordförande och meddelade att man gör en jättesatsning i Microsofts datacenter i Sverige. Flera miljarder pumpas in och där företag och skolor kommer […]
I detta avsnitt tar Mattias Jadesköld och Erik Zalitis tempen på säkerhetsmedvetandet tillsammans med PA Prabert. PA Prabert tillträdde nyligen som VD för företaget Vigili AB som har visionen att öka just säkerhetsmedvetandet för alla typer av organisationer i hela Sverige. I avsnittet diskuteras trender inom digitala bedrägerier, vikten av kontinuerligt lärande, varför risken ökar under […]
Brandväggar kanske är de mest bortglömda enheterna som finns hos företag och organisationer. De brukar sättas in, sättas upp och sedan glömmas bort. Men brandväggen är i sig en server och måste patchas och övervakas för att vara säker. Mattias Jadesköld och Erik Zalitis pratar om brandväggar och VPN och varför det kan vara ett […]