#18 – Karl Emil Nikka
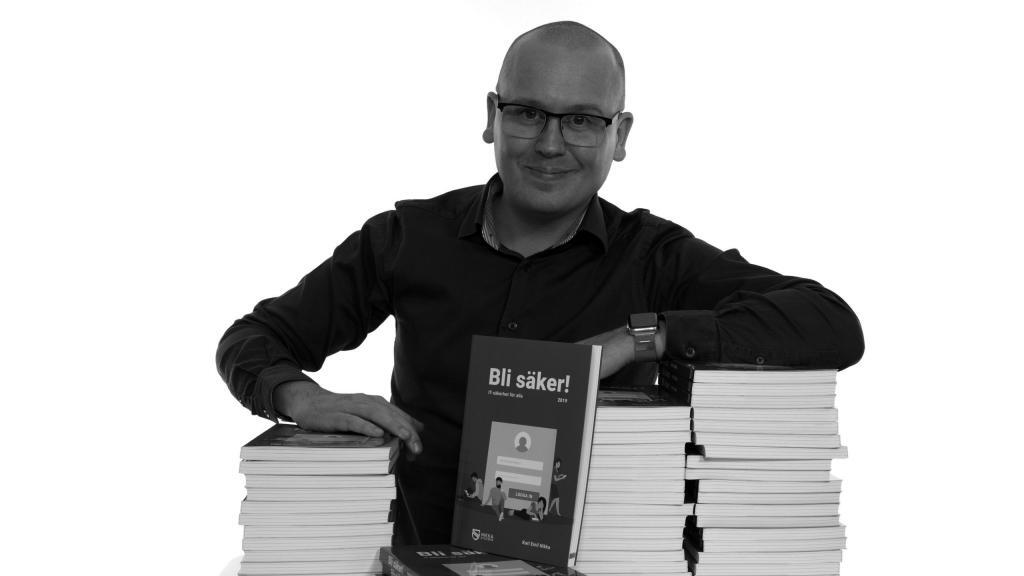
Vi pratar med mångsysslaren och inspiratören Karl Emil Nikka, hur han kom in på IT-säkerhet och varför han vill att hela Sveriges befolkning ska ”bli säker”.
Vidare resonerar vi kring den kunskapsskuld som svenskarna har gällande säkerhet.
Avsnittet: 18 – Karl Emil Nikka
Inspelat: 2019 (publicerat 2019-03-24)
Deltagare: Erik Zalitis, Mattias Jadesköld och Karl-Emil Nikka.
Texten skrevs och sammanställdes av Erik Zalitis.
Medan du lyssnar – Karl Emil Nikka
Detta är en av de första intervjuavsnitten vi gjorde. Denna gång pratade vi med vår närmaste konkurrent som startade ”Bli säker”-podden strax efter vi startade IT-säkerhetspodden. Han har varit med i vår podd flera gånger.
Här är transkriptionen av avsnittet
Mattias Jadesköld (00:09.038)
Ja, här är säkerhetspodden tillbaka. Tjena Erik.
Erik Zalitis (00:13.038)
Här är vi tillbaka. Jag just nu i setup-lokaler här i Kista faktiskt.
Mattias Jadesköld (00:18.99)
Yes, och med oss har vi Karl Erik… Nej, Karl Emil Nikka naturligtvis. Hej! Hej, eller hur uttalar man efter namnet där?
Karl Emil Nikka (00:24.43)
Ja, precis.
Karl Emil Nikka (00:29.678)
Nicka brukar de flesta säga bara. Det är lättast så.
Mattias Jadesköld (00:33.454)
Jo, kör väl lite på samma grepp som vi tog sist när vi pratade med Åsa Schwarz. Vi pratade lite om personen bakom, hur man kom in i it-säkerhetsbranschen. Och det avsnittet var ju väldigt populärt som en liten viral raket kan man säga. Eller hur är det?
Erik Zalitis (00:54.158)
Ja, är faktiskt kul. Det är sånt som gör det roligt att hålla på med det här. Det är klart att man gör det även för det steg att höga nöjen. Men när hör att folk faktiskt lyssnar på det och förhoppningsvis gillar det också, så känns lite extra.
Mattias Jadesköld (01:07.47)
Bra. Så. Karl Nikka. Karl är väl flott igen. här var svårt. Sveriges största säkerhetsforum driver du. Du fattar det. Prispelönt inspiratör sedan förra året också. Poddare. En konkurrent till oss, eller vad man ska säga. Utbildare och egenföretagare.
Karl Emil Nikka (01:27.694)
Ja, det var en fin lista som du raddade upp där. Den tackar jag för.
Från sin uppväxt i södra Sverige far till han upptäckte sin passion för datorer och säkerhet
Mattias Jadesköld (01:31.47)
Ja, kort och gott ganska mycket prydda på gång. Men om du börjar berätta lite om din bakgrund då, vad är det uppväxt och familj och sånt där?
Karl Emil Nikka (01:39.374)
Ja, den delen av mig är egentligen ganska ointressant. Jag har växt upp framför allt i södra Sverige och i Danmark, men kommer lite över alltifrån med en mamma från Tånedalen och en pappa från Island. Det är en salig blandning i en rotlös skäl.
Mattias Jadesköld (01:58.094)
Ja okej, hur kom du in på säkerhetsspåret då?
Karl Emil Nikka (02:06.286)
Det började egentligen… Nu får fundera på om det här borde vara preskriberat. Nej, men det började på mellanstadiet när vi skaffade egna e-postadresser och sen så hade vi det såna här klassiska pojksträck där vi helt enkelt försökte ta oss in på varandras e-postkonton.
Så som man gjorde då på slutet av 90-talet. Det här går ju då också bara ut i Sverige som tur är och då var mina vänner danska så de hör nog inte det här. Nej, det var där som liksom intresset började dyka upp för IT-säkerhet och sen så slog det till med bred front när Love Letter tog över hela världen om ni minns
Erik Zalitis (02:54.926)
Jo då, det kommer man ihåg.
Mattias Jadesköld (02:56.718)
Ja, naviderade år 2000.
Erik Zalitis (02:59.118)
Någonting, sådana 99-280… Jag tror att 99. Kan ha varit 99?
Karl Emil Nikka (03:03.438)
Jag är ganska säker på att det var efter 2000 men jag kommer inte ihåg exakt när det var. i alla fall då minns jag jag blev så fascinerad över hur den här masken kunde ta över världen på bara ett dygn.
Jag minns att min pappa var väldigt fascinerad över det. Han tog helt enkelt med sig ett infekterat love letter mail hem ifall jag ville kolla närmare på vad det gjorde.
Erik Zalitis (03:37.454)
Om jag minns det där rätt så var det väl ett webbeskript? det inte rätt? Enkelt webbeskript.
Karl Emil Nikka (03:42.03)
Det var ett bifogat VB-skript som automatiskt kopierade sig själv till alla som fanns i ens Outlook-addressbok och så skickade vidare sig till alla som man kände.
Hur han lärde sig sig säkerhet efter ”Love letter”-masken
Mattias Jadesköld (03:54.286)
Så det var så du fick slut på hackinkriget om mina kompisar från skolan då?
Karl Emil Nikka (03:59.534)
Det var en separat sak där. När jag tänker tillbaka i efterhand på när it-säkerhetsintresset dök upp så var det i samband med Love Letter. Det var då jag tänkte, kärna någon, vad som går att göra. Behovet av god it-säkerhet har sen dess bara ökat.
Mattias Jadesköld (04:23.246)
Ja, precis. Konsekvenserna om man kan göra idag, eller vad man kunde då, det har blivit ännu… IT-säkerhet för alla är väl ett begrepp som man kan säga lite om dig när man kollar på vad du är.
Karl Emil Nikka (04:29.71)
Verkligen.
Karl Emil Nikka (04:38.382)
Ja, själva idén med det företaget som jag startade 2017 var just att göra it-säkerhet förståeligt för den breda allmänheten. i samhället som vi lever nu så har vi en enorm kunskapsskuld som vi måste ta tag i för att vi ska kunna bli it-säkra.
Det gäller inte bara Sverige men det gäller inte minst Sverige med tanke på hur otroligt beroende vi är av fungerande IT-system. Jag tänker lite på hur det var när man gick i skolan. Jag fick lära mig träslöjd och fick lära mig hemkunskap och de här sakerna som man ska kunna. Men det som lärdes ut när jag gick i skolan slutet av 90-talet, början av 00-talet, det var ju
IT-mässigt hur jag högerjusterade marginalen i Microsoft Works. Då var det ändå bara två decennier sen jag gick i skolan. Om man tänker på alla de som är ute på Sveriges arbetsplatser och som det var ännu längre sen de gick i någon typ av grundskola, gymnasiet. Deras IT-utbildning är ju helt irrelevant ur ett säkerhetsperspektiv med tanke på de hoten som finns idag.
Så man kan säga att IT-utvecklingen har gjort att vi har fått ett säkerhetsproblem på halsen för det inte funnits någon möjlighet att utbilda i kapp i den utvecklingstakt som vi har haft.
Utbildningsskulden – varför folk inte har koll på IT-säkerheten och vad som måste göras
Mattias Jadesköld (06:13.038)
Just det. Så när du pratar om den här utbildningsskulden då är det ju förstås inte bara folk som jobbar i it-branschen och så vidare egentligen. Varenda person.
Karl Emil Nikka (06:21.518)
Det är alla. Det finns för få i it-branschen för att det ska gå att utbilda i takt så att alla kan bli it-säkra. Men det det jag försöker göra med poddar och med böcker och med webbkurser. Att göra it-säkerhet tillgängligt för alla och så man kan lära sig de här sakerna. Det inte så att vi föds med att förstå att om det står HTTPS i
inledningen av en adress, då betyder det att det är en säker och attentiserad anslutning. Utan det är någonting som vi måste lära oss. Vi måste ha någon som förklarar, okej, vad betyder det? Varför ska jag överhuvudtaget bry mig?
Mattias Jadesköld (07:02.766)
Vi köpte in din bok, Blisäkert, vårt bibliotek här på kontoret. Det innehåller intressanta saker för varje person. Vad betyder hänglåset i sin webbläsare? Ska man spara lösenordet som alla sidor uppmanar?
Karl Emil Nikka (07:24.654)
Exakt. jag försöker ta tag i den där kunskapsskulden genom att göra it-säkerhet förståelig för alla.
Mattias Jadesköld (07:33.134)
Men vore drömmen på något sätt att få in det som slags ämne i grundskolan nästan?
Karl Emil Nikka (07:39.15)
Ja, det är ju det första steget att vi måste se till att dagens ungdomar får lära sig de här sakerna. Men de som är på arbetsmarknaden idag, de kommer aldrig någonsin kunna få den utbildningen av samhället, utan där ligger ansvaret på arbetsgivarna. I och med att det är absolut i arbetsgivarnas intresse att ha säkra medarbetare. Och här måste arbetsgivarna dra sitt strå till stackaren om vi vill ha säkra medarbetare. För man kan inte förvänta sig att alla…
har den grundläggande förståelsen som krävs för att kunna arbeta på ett säkert sätt. Jag pratade med några gemensamma kollegor till oss häromveckan just om hur vi vill arbeta på effektivast möjliga sätt. tror att alla som är anställda i någon typ av organisation vill utföra sitt jobb på så effektivt sätt som möjligt. Och ett av de problemen som jag har upptäckt är att när vi försöker effektivisera vårt jobb och göra det så smart som möjligt
men inte har den fulla bilden av hur allt hänger samman. Då är det lätt hänt att vi tar några genvägar som i vår hjärna kan låta jättebra. Men som vi sen inser att oj, det där var inte helt genomtänkt.
Mattias Jadesköld (08:51.022)
Ja, precis.
Karl Emil Nikka (08:53.038)
Det kommer igen tillbaka till, grundläggande förståelsen måste finnas.
Mattias Jadesköld (08:57.934)
Åh.
Erik Zalitis (08:58.67)
En fundering bara lite så här. Hur gör man? Man ska utbilda folk till saker och ting så att de kommer ihåg de här sakerna så att de inte några månader senare glömmer bort allting.
Karl Emil Nikka (09:10.222)
Det första du måste tänka på är att inte göra en utbildning som består av att du får en lunta med papper som du ska läsa igenom och sen ska du signera på sista sidan att du har förstått och läst allt. Det kan vi konstatera. Den modellen funkar inte. Utan om du ska få det här till att lyckas, måste du se till att det blir intressant och relevant för medarbetarna.
Om vi börjar med den intressanta delen, då kan du se till att knyta an till saker som händer i världen och du ska se till att det är aktuellt. Om du vill att någon ska ta till sig någonting så, ursäkta, men tråkigt som IT-säkerhetsinformation. Jag vet att vi som lyssnar på den här podden tycker att det är intressant, men jag kan garantera er att den stora breda allmänheten, de tycker inte att det här är det intressantaste som finns. Men om man ska se till att det ska vara intressant, då måste du…
ha nått aktualitetsperspektiv i det. Se till att liksom göra en grej av att just nu så pratar vi om problem med bluffmail och id eller nätfiska attacker. Och då kan vi knyta an till vad som har hänt i världen runt kring oss just nu. Och vi kan också se till att sprida ut det på ett så sätt att vi inte pratar om it säkerhet.
och samma tillfälle och då går igenom allt utan vi sprider ut över året pratar om olika it-säkerhetsaspekter och it-säkerhetstips under året med anknytning till vad som händer runt kring oss och sedan relevansen se till att för gud skulle inte pressa på anställda massa information som de inte har nytta av se till att
Dela upp den informationen som du vill få ut så att den är relevant för mottagaren som tar till sig den. För om det är någonting som jag vet att får folk att tycka att it-säkerhet är tråkigt så är det när de ska lära sig saker som de aldrig någonsin har nytta av.
Hur började egentligen karriären på Kjell och company?
Mattias Jadesköld (11:06.318)
Det gäller ju nästan oavsett ämne tjänst det som. Men det här brinnande intresset för att lära ut och skriva och förklara för folk, började väl, för du har jobbat på Kjell och company förut och har skrivit, delaktigt har skrivit de här böckerna, hur funkar det?
Karl Emil Nikka (11:20.59)
Så, det är…
Precis. Så medans jag pluggade på LTH i Lund så fick jag jobb på Shell och Company och sen så skulle Shell och Company expandera i hela Sverige och då behövdes det bygga upp en utbildningsorganisation och då tog jag den chansen och samtidigt så behövde vi någon dokumentation till de här kurserna så då blev det bli säkerboken som jag skrev tillsammans med min dåvarande kollega Jonas Persson då.
Den boken blev en formidabel succé får jag säga. det också i mångt och mycket legat till grund för de böckerna som jag släppt därefter. är lite samma idé det pygger på och nu har jag då skrivit den här bli säker boken som i klassisk Hur funkar det anda förklarar hur man ska bli säker i en uppkopplad värld.
Men det därifrån det egentligen kommer. Jag började med att bygga upp utbildningsavdelningen med medarbetare på Shell och Company och presentationer, dokumentation för att bli bättre på IT-säkerhet, blivit bättre på teknik i allmänhet.
Mattias Jadesköld (12:31.374)
Just det, för de handlar om lite allt möjligt va?
Karl Emil Nikka (12:33.518)
Ja, det är hur du kopplar in din TV på bästa sätt. Du hem bil och det är allt möjligt sådant. Men jag får säga att det gav mig en otroligt bra träning i att förklara tekniskt komplexa saker. Nu tror jag att de sakerna som vi ser i Blisäkerboken, är definitivt inte någonting som någon lyssnare till den här podden tycker är tekniskt komplext. Men om vi kollar på den stora allmänheten.
som troligtvis tycker det är komplext att förstå vilket sätt som är det bästa att ansluta Blu-ray-spelaren till TVn så är it-säkerhet i mångt och mycket samma mumbo jumbo. Och det jag hoppas att ha kunnat åstadkommit med att säker boken det är att förklara de här problemen på ett sätt som gör att alla som har en grundläggande it-vana förstår problemen och förstår vad det är ska tänka på när man är vanare för de olika sakerna.
Mattias Jadesköld (13:28.878)
Just det. du bara har en liten reflektion. Hur funkar det? När jag var liten så fanns det sådana här ritade böcker. Men det inte samma va?
Karl Emil Nikka (13:37.774)
Det är inte samma böcker även om det har kopplats ihop i bibliotekssystem felaktigt.
Erik Zalitis (13:45.838)
Jo, jag minns
Mattias Jadesköld (13:47.854)
Eeeh, så funkar det kanske.
Erik Zalitis (13:49.806)
Kör ett tag.
Karl Emil Nikka (13:51.15)
”Så funkar det” – radioprogrammet i P3 som hölls av Måns Nilsson och Anders Johansson. Jag kan såhär i efterhand erkänna att det var därifrån jag stal namnet.
Erik Zalitis (14:08.782)
Okej, så nu kommer advokaterna från Sveriges Radio.
Karl Emil Nikka (14:12.43)
Ja, precis. De får jaga mig nu.
Mattias Jadesköld (14:16.078)
Vi kanske inte ska se någonting för det fanns ju någonting som heter IT-Secrets podden förut. Vi får nog ligga lite lågt Erik också.
Erik Zalitis (14:22.094)
På Sverige.
Karl Emil Nikka (14:25.71)
Men det kom bara tre avsnitt sen sen försvann den. Men ni fick ett bra namn i alla fall. är positivt i sammanhanget.
Mattias Jadesköld (14:28.398)
Hej då!
Erik Zalitis (14:29.166)
Ja, det var sedigt.
2019 och nya ”Bli säker”-podden stiger upp på arenan
Mattias Jadesköld (14:33.966)
Ja visst.
Ja, då ska vi se här. Sen har du podcasten som heter Bli säker. Den hänger ihop lite med boken. Det riktas ungefär till samma målgrupp.
Karl Emil Nikka (14:48.686)
Hur funkar det? Boken hade sin egen podcast också. Och sen när jag inte fick hålla i den längre så fick jag lite poddabstinens. Och började gästa andra poddar och till slut så lyckades jag äntligen hitta den perfekta poddpartnern för att starta upp BliSäker podden också.
Erik Zalitis (15:11.278)
Mm, det var bredband 2 va?
Karl Emil Nikka (15:13.678)
Ja, det var en person som jag träffade på Breban 2 som heter Tess Hamark. Hon hade tidigare jobbat med, nu står det still i huvudet, ett Breban 2-projekt tillsammans med Joakim Jardenberg. Det projektet hade precis tagit slut också och de letade efter någonting nytt.
Och då kommer vi på att det här blir en perfekt kombination. Då tar vi IT-säkerhetsaspekten, den kommer jag in med. Och sen så kommer hon in med bredbandsaspekten. För hon har ju kontakt med deras support, vet vad folk pratar om, vet vad folk frågar om. Så att vi får till den här förhoppningsvis lätta diskussionen om grundläggande IT-säkerhet och de problem som vanliga människor har.
Mattias Jadesköld (16:02.99)
Du kommer ju ringa folk till hennes support som handlar om just det här, allt det där med hänglåset i webbläsaren och varför får det här felmeddelandet att vara i sin dator och så vidare. Det var också en annan podd som jag såg swisha förbi som du skrev om på LinkedIn som skulle ha någon slags tioårsjubileum fast den läggs ner nu eller vad?
Karl Emil Nikka (16:12.558)
process.
Karl Emil Nikka (16:24.142)
Det är en podd om teknik. Jag tror att det är Sveriges äldsta teknikpodd. var den som hette Slashart tidigare.
Mattias Jadesköld (16:30.894)
Jag sökte efter den när du skrev din inlägg, men jag hittade faktiskt inte.
Karl Emil Nikka (16:35.246)
som jag har varit långvarig lyssnare av och har gått på många event med. De har gjort en otrolig insats när det kommer till nyhetsrapportering kring IT och teknik i Sverige under de här tio åren. Väldigt välproducerad podd som nu tyvärr läggs ner. Men man ska ju sluta på topp, det är ju så. Det det de gör nu. Nu känner de sig färdiga och då…
Då går de ut med flaggan på toppmedel, så det är riktigt grand final-avsnitt.
Hur han skriver sina texter
Mattias Jadesköld (17:09.518)
Just det. Om vi går tillbaka lite till skrivandet. Hur jobbar du med skrivandet när du…
Karl Emil Nikka (17:21.134)
Det varierar väldigt mycket. Men jag skriver massvis varje dag. Och när det gäller boken som då är slutproduktionen så är det egentligen bara att jag tar de bästa sakerna som jag har skrivit, slänger bort väldigt mycket och sen skriver ihop allting så att det blir sammanhängande.
Erik Zalitis (17:42.926)
Hista.
Karl Emil Nikka (17:43.374)
Så jag är någon som åker iväg och sätter mig och skriver ett jättelångt manus under tre månader och sen är jag klar med det. är mycket jobb hela tiden under året och sen så till slut. är det dags att sammanställa allt och lite påminner om mjukvaruutveckling. Okej, nu ska vi göra en färdig bild av allt det vi har och så skäppa det.
Så det är den modellen som jag skriver efter. Än så länge har det fungerat väldigt bra. Även om det på slutet brukar bli väldigt många dygn i streck som jag får vaken för att få till det sista med layout och allting innan det ska lämnas in till tryckeriet.
Mattias Jadesköld (18:29.23)
Ja, just det. Ja, trycker du ut själv eller har du ett förlag på något sätt?
Karl Emil Nikka (18:33.934)
Jag har ett eget förlag för det var inget annat förlag som jag kontaktade som kunde gå med på de lite udda villkoren som jag hade för den här utgivningen. Det här passar inte. Det sättet som jag producerar blir säker boken och även de tidigare böckerna där det kommer en ny version varje år. Det går inte hand i hand med den traditionella bokhandeln.
Så nu har jag liksom tryckt en upplaga, trycker kanske en till av 2019. Men sen när årskiftet kommer, då måste den vara slut. Då kommer 2020-visionen.
Mattias Jadesköld (19:13.902)
Sen, det som jag började med i inledningen, är prisbelönt teknisk inspiratör.
Om sitt engagemang på SweClockers forum
Karl Emil Nikka (19:22.862)
Jättekul att få. Det kommer sig troligtvis av ett projekt som jag gör tillsammans med webbplatsen SweClockers som är nörd sida för all möjlig teknik men framförallt fokuserat på datorhårdvara. Där producerar jag en liten YouTube-serie som heter Så fungerar, håller i er. Uppfinningsrikedomen.
Mattias Jadesköld (19:47.246)
igen
Karl Emil Nikka (19:51.95)
Det var inte jag som valde det namnet. De hade redan valt det namnet och så sökte de någon som skulle hålla i det programmet. blev det jag. Deras systersite hade en sån här tävling där de lät läsarna nominera och sen rösta på vem som skulle bli årets teknikinspiratör. Och då vann jag vilket jag blev otroligt glad för.
Mattias Jadesköld (20:15.982)
Ja verkligen. Men Sweclockers är ju en klassisk sida. Det kommer man alltid ihåg om man skulle köpa något modekort eller grafikkort. om man skulle skruva upp någon dator. Då var det dit man gick fram för att kolla liksom hastigheten och alla detaljer.
Erik Zalitis (20:28.718)
Han var bra forum där också här för mig.
Mattias Jadesköld (20:30.926)
Men är det du som har startat den eller har hoppat på nu?
Karl Emil Nikka (20:35.086)
Nej nej nej, jag hade inte någonting alls med att göra när jag startade. Det började med att jag var krönikör, jag skrev några krönikor då och För, jag kan det vara, började för 7-8 år sedan kanske. Och ödade av mig till dem kanske en gång om året. Och sen då när den här möjligheten kom så trodde vi igång lite större. Och nu kör vi det på ungefär varannan var tredje vecka med ett nytt avsnitt av Så fungerar.
Mattias Jadesköld (21:03.278)
Okej. Du sa att var sista upplagan för 2019. Har du några planer på skriva något helt nytt?
Karl Emil Nikka (21:16.014)
Dels håller jag nu på att jobba med Blisäker 2020. I och med att det är ett ständigt jobb som är redan påbörjad. Sen har jag också planer på att skriva en bok om nätverkssäkerhet. Men måste plugga på lite mer först innan jag känner mig trygg med det. Nätverkssäkerhet är en annan sak som jag troligtvis kommer att ge mig in i inom kort.
Mattias Jadesköld (21:43.502)
Just det, och då blir målgruppen helt annan antar du har låt.
Karl Emil Nikka (21:46.19)
Ja, precis. Det är fortfarande fokus på säkerhet men då för de som har hand om företagets nätverk istället. blir ju troligtvis mycket, mycket mindre då också. Och sen har jag ingen aning om det handlar om någonting som kommer nästa år eller om det kommer om sex år. Vi får se, vi får se. Och sen har jag faktiskt en skönlitterär-triologi också som jag håller på att bråka med men som troligtvis aldrig kommer bli klar.
Mattias Jadesköld (22:13.646)
Skybots ligger på skådan.
Karl Emil Nikka (22:17.742)
Jag har inte den disciplin som Åsa har att skriva klart någonting. Vi får se om den någonsin dyker upp i handen.
Mattias Jadesköld (22:25.742)
Ja.
Om hans företag, Nikka systems
Mattias Jadesköld (22:31.854)
Ja, nu får vi se då. Är det ditt företag Nikka systems? Är det ren utbildning som du sysslar med?
Karl Emil Nikka (22:41.038)
Det är bara att hjälpa företag och organisationer att träna sina medarbetare i it-säkerhet. Det är det som jag pysslar med nu. Sen hoppas jag kunna ge mig in i fler it-säkerhetsämnen i takt med att vi blir fler. Just nu är det bara jag och en som jobbar lite till och från. Vi är väldigt små. just nu ligger allt fokus på just den här grundläggande it-säkerhetsutbildningen som egentligen bara går ut på att jag visar hur jag hade lurat.
deras anställda ifall jag hade velat lura dem. Så det är lite social engineering-träning och att man ska förstå vad det är som angriparna pysslar med när de försöker utföra attacker. Det bättre är att bli attackerad av någon i träningssammanhanget, att bli attackerad av någon på riktigt.
Mattias Jadesköld (23:28.078)
Just det. ungefär som Erik när du jobbar med sådana här penetrationstest av system.
Erik Zalitis (23:33.902)
Ja, typ någonting liknande. Men det är vi på riktigt faktiskt.
Mattias Jadesköld (23:39.438)
Ja, men du går in lite som en hackers synvinklel kan man säga.
Erik Zalitis (23:46.03)
Skillnaden är att jag gör ingen skada. Så fort jag har tagit mig in så bevisar jag bara att jag varit där. Riktigt attackear där börjar man ju med intrånget och sen gör man någonting, installerar någonting kul. Saks som gör någonting.
Mattias Jadesköld (24:00.718)
Ja, precis. Okej, men det låter ju spännande. Är det stor efterfrågan på det här, antar jag, nu för tiden?
Karl Emil Nikka (24:07.63)
I och med att jag inte har lanserat produkten Skarpt än utan den bara är i betastadiet och jag inte har gjort någon reklam alls så får jag säga att i och med det kommer in förfrågningar om att få vara med i betaprogrammet så är det väldigt stor efterfrågan på det och det är ju för att företagen märker att det finns den här kunskapsskulden som de behöver ta tag i och det ingen som kommer göra det åt dem utan de måste göra det ifall de vill ha en säkrare medarbetare.
Och om de inte har säkra medarbetare, kan de omöjligtvis ha ett säkert företag i och med att den lättaste vägen in fortfarande är genom medarbetarna som sitter framför datorerna.
Om vikten av utbildning
Mattias Jadesköld (24:46.19)
Ja, precis. Ibland kan tycka att konsultföretag och it-företag… Man kan bli lite provocerad nästan om det är en it-avdelning som hör av sig och får mycket spam. Då kanske man bara fokuserar på ett dyrt spamfilter. Det börjar oftast med att en användare klickar på nåt mail eller öppnar en bifogar och filar.
Där är ljusbildningen.
Karl Emil Nikka (25:16.238)
Det är det här klassiska problemet med att det känns mycket mycket lättare att köpa in en blinkande låda eller att köpa in en mjukvara än att åtgärda grundproblemet. det är för att utbildning av medarbetarna är mycket svårare att ta på. Jag kan inte göra en checkbox där det står att jag har skaffat den här blinkande lådan, jag har skaffat den här mjukvaran, så nu är vi säkra.
Mattias Jadesköld (25:37.742)
Ja, Då ska vi se vad vi hade mer. Vad har du för planer i nästa del? Att lansera bolaget och förnula lite vidare på dina… 2020.
Karl Emil Nikka (25:51.726)
Ja, det så.
Fortsatt fokus på it-säkerhetsträning och fortsatt fokus på att försöka göra världen lite säkrare för varje dag som går.
Mattias Jadesköld (26:04.27)
Ja, det är väl en bra grej. Jo, lite avslutningsvis är säkerhetsbubblan. Hur känns det att ha släppt den? Det ju ett väldigt bra trick på den. Det är ju en Facebookgrupp, ska jag nämna det, där de, säkert de flesta som inte ser det här i säkerhet i Sverige, är med i. Det är ju flera tusen, ju.
Karl Emil Nikka (26:22.126)
Ja, när det här avsnittet släpps, då tror jag att vi har passerat 5 000 medlemmar. den svenska IT-säkerhetseliten har begärt sig dit och den bubblan startades av, eller den gruppen kan vi säga, startades av mig och en person som troligtvis är väldigt bekant i lyssnarnas öron, Jonas Leijon på Triop eller krypterar.se.
Mattias Jadesköld (26:46.222)
Mr.
Hur han startade ”Säkerhetsbubblan” – Sveriges störta IT-säkerhetsforum på Facebook
Karl Emil Nikka (26:47.342)
Det kommer egentligen av att, vi pratade på Twitter och bara frågade, finns det något ställe som samlar Sveriges it-säkerhetsintresserade? Och konstaterade, nej. Men det borde. En timme senare så fanns säkerhetsbubblan.
Mattias Jadesköld (27:04.462)
Ja, just det. Så roligt och grönt.
Karl Emil Nikka (27:06.574)
Vi funderade lite på om vi skulle lägga den på Facebook eller om det skulle vara LinkedIn eller om det skulle vara Telegram. det är klart, Facebook är inte favoriten bland alla som jobbar inom IT-säkerhet. Men det var tvungen att bli Facebook i och med att vi ville nå så många som möjligt. När det kommer till Kritan så är fortfarande Facebook bäst på det. Tycker vad man vill. Men det är där som vi samlar folk effektivast. Det är där folk engagerar sig. Det är där folk är.
Mattias Jadesköld (27:34.83)
Ja, det är bra. Ibland kommer intressanta artiklar som folk delar i bra sätt att hålla koll på. Ibland mindre intressanta skulle jag kanske erkänna, men det är bara att fittera bort det man vill vara om vid sociala medier.
Karl Emil Nikka (27:47.278)
Jag är väldigt nöjd med den nivån också på både kommentarerna och diskussionerna som är i säkerhetsbubblan. märks att är en… De som jobbar inom IT-säkerhet vet att man ska hålla sig saklig och respektabel.
Mattias Jadesköld (28:05.486)
Ja exakt, är ju schysst ton, det ju inga troll liksom.
Karl Emil Nikka (28:09.198)
Nej, väldigt väldigt lyckat får jag säga och ni som lyssnar på det här om ni inte är medlemmar redan så får ni jättegärna bli medlemmar och se vad som diskuteras för intressanta saker där. Jag får ju dagligen tips till artiklar att skriva tack vare den informationen som skrivs i säkerhetsbubblan. Så det är liksom ett perfekt komplement till min RSS läsare för att se vad som händer i världen och vad folk är intresserade av.
Mattias Jadesköld (28:34.638)
Men är det inte lite läskigt att ha en sån där Facebookgrupp som på något sätt lever sitt egna liv med tusentals medlemmar och sådär. har litet exempel, jag har en elcykel och det är eget forum och det en svensk kille som har utvecklat den cykeln. Han är lite nervös över det där för folk ska ju såhär, har tråsigt batteri här och kan ha för någonting. Känner du dig liknande så för det eller?
Karl Emil Nikka (28:55.246)
När det gäller tillverkare så kan jag förstå att det är svårare. minst för att sociala medier har ju en tendens att också plocka fram den dåliga sidan av människor. Men lyckligtvis har vi inte märkt någonting alls sådant, trots att vi nu är snart 5 000 medlemmar. Det är liksom kanske två inlägg per vecka som behöver modereras. Annars så sköter alla sig alldeles exemplariskt.
Mattias Jadesköld (29:21.486)
Det verkar vara ganska självsanerande också ibland om någon som lägger upp bara en bild och då frågar folk vad man menar med det här. Det är en bra ställe att hålla lite koll på prylarna. Det var väl det vi hade ungefär. Hur kändes det här?
Karl Emil Nikka (29:42.478)
Stort tack för att jag fick gästa podden, trots att jag driver en konkurrerande podd. Jag bjuder tillbaka genom att i nästa avsnitt tipsa om er podd också. Och inte minst det fantastiska avsnittet som ni gjorde om kryptering. När ni gick igenom kryptering från Cesar Schiffer till nutiden. Det var jättespännande att lyssna på.
verkligen också den nivån som ni lade på. Det vändes inte till de som redan jobbade i it-säkerhetsbranschen. Det här var någonting som alla skulle kunna lyssna på bara för att det är så intressant.
Erik Zalitis (30:20.75)
Ja, tack för det. är jättetrevligt. Och Bli säker-podden. Vi kommer ju lägga ut länkar från vår site. Men bli säker podden. Gå in på nånställda som Intune. Sök på bli säker så kommer du hitta den.
Karl Emil Nikka (30:34.062)
Gärna terat.
Mattias Jadesköld (30:35.694)
Då tackar vi så mycket för den gången så hörs vi!
Karl Emil Nikka (30:39.214)
Tack själv!
Erik Zalitis (30:40.366)
Bra, hej!
Denna transkription är automatiskt genererad och kan innehålla felhörningar)
Länkar – Karl Emil Nikka
Felaktigheter
Inget att rapportera denna gång. Kommentera gärna om ni inte håller med om hittar fel i något vi sagt.